 pple позиционирует свою экосистему как неприступную крепость. Однако 22-летний исследователь безопасности наглядно показал: фирменная защита держится скорее на закрытости протоколов, чем на абсолютной неуязвимости. По данным TechRadar, энтузиаст под ником Zerotistic превратил обычный ПК на Linux в доверенное устройство внутри сети Apple Find My («Локатор»).
Говоря простым языком, рядовой компьютер без какого-либо официального софта из Купертино успешно притворился настоящим iPhone или Mac. В итоге серверы Apple начали передавать на него геопозицию устройств в реальном времени.
Без паники: чужие не увидят
Выбрасывать AirTags в реку пока рано: это не уязвимость для тотальной слежки, которая позволяет любому прохожему узнать ваши маршруты.
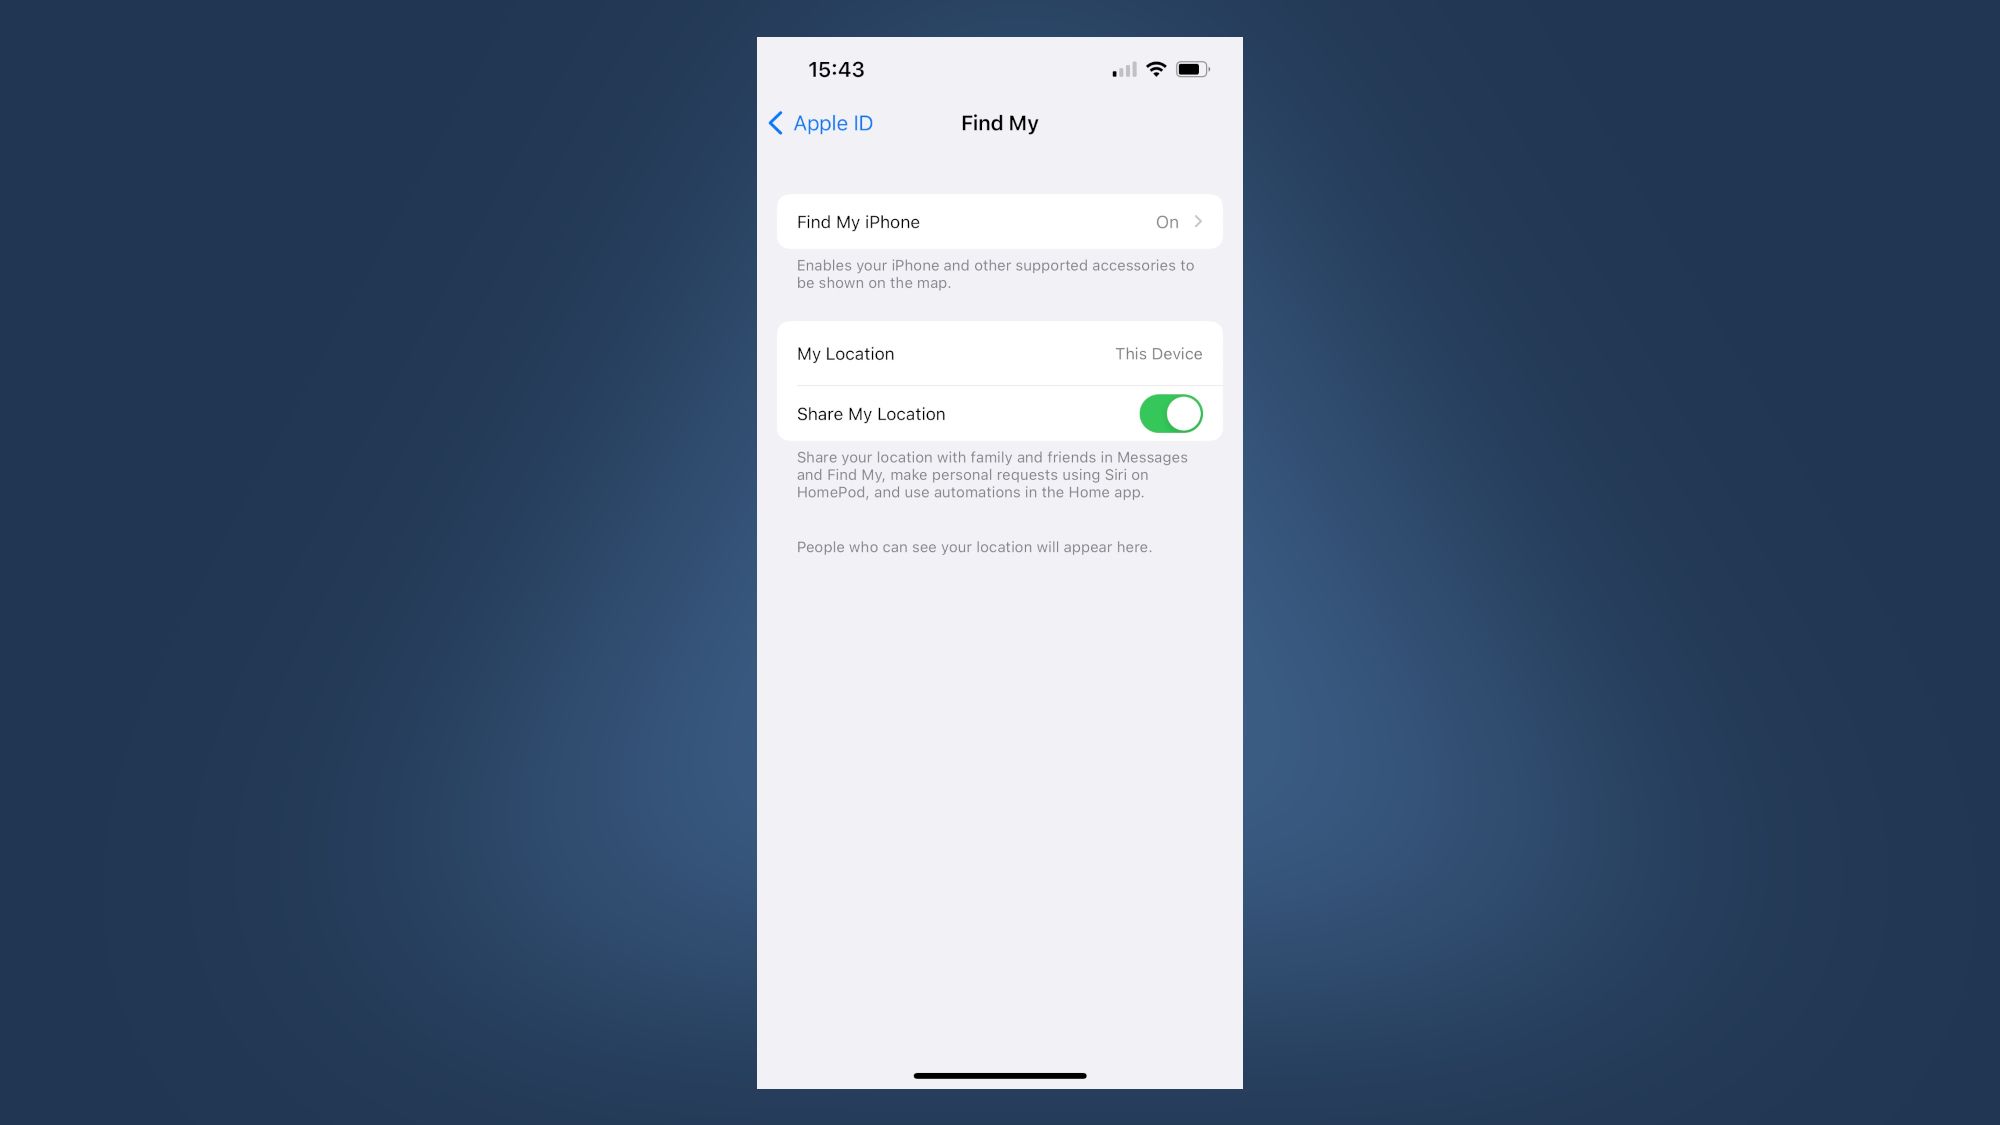
Чтобы система сработала, владелец устройства должен заранее подтвердить передачу своей геопозиции этому контакту. Для маскировки Linux-компьютера под гаджет Apple исследователь провел реверс-инжиниринг закрытых интерфейсов компании. Он получил сертификат службы идентификации Apple, связал токены push-уведомлений с ключами сквозного шифрования и смог перехватывать и расшифровывать координаты напрямую с серверов Apple. Физический Mac, джейлбрейк или утечки чужих приватных ключей для этого не потребовались.
Удар по закрытой экосистеме
Самый болезненный нюанс для Apple заключается в сроках: на разбор закрытой архитектуры ушло меньше недели. Эксклюзивность платформы во многом строилась на том, что устройство протокола держали в тайне. Как только сторонний компьютер выучил этот секретный диалект, серверы Apple без проблем отдали данные.
Хотя прямой угрозы несанкционированной слежки для обычных пользователей сейчас нет, эксперимент показал уязвимость закрытого периметра Apple. Теперь перед компанией встает сложный вопрос: возможно ли вообще закрыть эту брешь без полной перестройки архитектуры сервиса.